

Analiz Sertifikası (CoA)Sözlük
Analiz Sertifikası CoA
Bu konu, şu konunun bir parçasıdır: SG Systems Global düzenleyici ve operasyonel terimler sözlüğü.
Ekim 2025'te güncellendi • Sektörler Arası (İlaç, Gıda, Takviye Edici Gıdalar, Cihazlar, Kozmetik, Kimyasallar) • LIMS / QMS / MES • Veri Bütünlüğü, Elektronik İmzalar, Tedarikçi COA Doğrulaması
Analiz Sertifikası (CoA), bir ürün, ara madde, hammadde veya bileşen için onaylanmış spesifikasyonlara karşı test sonuçlarını sunan, yetkili, partiye özgü uygunluk beyanıdır . Laboratuvar verilerini, yöntem/versiyon bağlamını, kabul kriterlerini, numune alma planlarını ve imzaları, parti onayı , ithalat/ihracat izni ve sonraki kullanımları mümkün kılan yasal olarak ilgili bir kayıtta birleştirir. Savunulabilir bir CoA, sadece rakamları listelemekten daha fazlasını yapar: parti soy ağacını, sapmaları/uygunsuzluk durumlarının ele alınmasını, partiyi etkileyen Değişiklik Kontrolü geçmişini ve mevcut geçerli Malzeme Listesini (BOM) , reçeteyi ve etiket iddialarını entegre eder. Modern operasyonlarda, CoA, kontrollü kaynaklardan ( eBMR/eBR , LIMS , QMS ) otomatik olarak derlenir ve 21 CFR Bölüm 11 / AB Ek 11 uyarınca tahrifatı önlemek için kontrollerle insan tarafından okunabilir (PDF) ve makine tarafından okunabilir (JSON/CSV) formatlarda yayınlanır.
"Eğer CoA kaynak-gerçekten üretilmemiş ve parti soyağacına bağlı değilse, o güvence değil, sabit bir belgedir."
TL; DR: A Analiz Sertifikası (CoA) uygunluk için partinin tek gerçek kaynağıdır: mevcut spesifikasyonlara, örnekleme planlarına, soyağacına ve LIMS/eBMR'den doğrulanmış sonuçlar GxP denetim izleri, güvenli e-imzalarla onaylanmıştır. Sayılar iz bırakmadan değişebiliyorsa, özellikler veya etiket iddiaları senkronize değilse veya tedarikçi CoA'ları izinsiz kabul ediliyorsa Tedarikçinin COA Doğrulaması, risk var, CoA değil.
1) Analiz Sertifikası (CoA) Aslında Nedir?
Bir CoA (Analiz Sertifikası), belirli bir partinin (veya cihazlar için seri numaralı birimin) onaylanmış ana verilerde tanımlanan kimlik, saflık, kalite, güvenlik ve performans özelliklerini karşıladığını belgelendirir. Genellikle geçerli düzenleyici çerçeveyi (örneğin, 21 CFR Bölüm 211 , 21 CFR Bölüm 111 , 21 CFR Bölüm 117 , ISO 13485 , ISO/IEC 17025 ) özetler ve serbest bırakma kararını müşteriler, düzenleyiciler ve denetçiler için şeffaf hale getirir.
Tipik Analiz Sertifikaları (CoA) şunları kapsar: ürün adı ve gücü, dozaj formu veya ürün tipi; parti/seri numarası; üretim ve son kullanma/yeniden test tarihleri; saklama koşulları; spesifikasyon ve yöntem referansları; örnekleme planı; test listesi; birimler ve yuvarlama kurallarıyla sayısal sonuçlar; geçme/kalma belirlemeleri; ve inceleyici/onaylayıcı bilgileri. İlaçlar ve API'ler için CoA genellikle tanımlama, analiz/etkinlik, ilgili maddeler, kalıntı çözücüler, su içeriği, mikrobiyolojik özellikler ve fiziksel testleri (görünüm, pH, viskozite) içerir. Gıda ve takviyeler için alerjen beyanları, etiket iddiası doğrulaması ve mikrobiyolojik özellikler merkezi öneme sahiptir. Tıbbi cihazlar için CoA genellikle sterilizasyon parametrelerini, biyoyük/endotoksin limitlerini, fonksiyonel testleri ve Cihaz Geçmiş Kaydı (DHR) ile bağlantılı ambalaj/UDI kontrollerini vurgular.
Uygunluk Belgesi (CoA), Uygunluk Sertifikası (CoC), Güvenlik Veri Sayfası (SDS) ve teknik özellik sayfaları arasındaki farklar. Uygunluk Sertifikası (CoC) genellikle bir ürünün tanımlanmış bir standardı karşıladığını onaylar, ancak her zaman analitik sonuçlar sunmaz. Bir CoA ise gerçek test verilerini sunmalıdır. Güvenlik Veri Sayfaları ( SDS ) tehlikeleri ve kullanım gereksinimlerini iletir, ancak parti düzeyinde uygunluğun kanıtı değildir. Pazarlama veri sayfaları veya "tipik özellikler" de CoA değildir. Bu belgelerin karıştırılması, tedarikçi ve müşteri denetimlerinde sık karşılaşılan bir eksikliktir.
| Bölüm | Neyi kapsıyor | Bağlantılı kontroller |
|---|---|---|
| üstbilgi | Ürün, parti/seri, güç, dozaj formu, tesis, tarihler, depolama | Ürünler ve Formüller • Parti İzlenebilirliği |
| Spesifikasyon özeti | Kimlik, analiz, safsızlıklar, mikro, limitli fiziksel testler | QbD • KYS |
| Test sonuçları | Yöntem Kimlikleri, birimler, sayısal sonuçlar, geçme/kalma, yorumlar | Laboratuvar Testleri ve İnceleme • TMV |
| Örnekleme ve durum | Örnekleme planı, gözetim zinciri, durum (Karantina/Serbest bırakıldı) | GMP Örnekleme Planları • Karantina / Bekletme |
| İmzalar ve beyanlar | İncelemeci/onaylayıcı, e-imzalar, iddialar (GDO'suz, alerjen vb.) | Denetim İzi • Kayıt tutma |
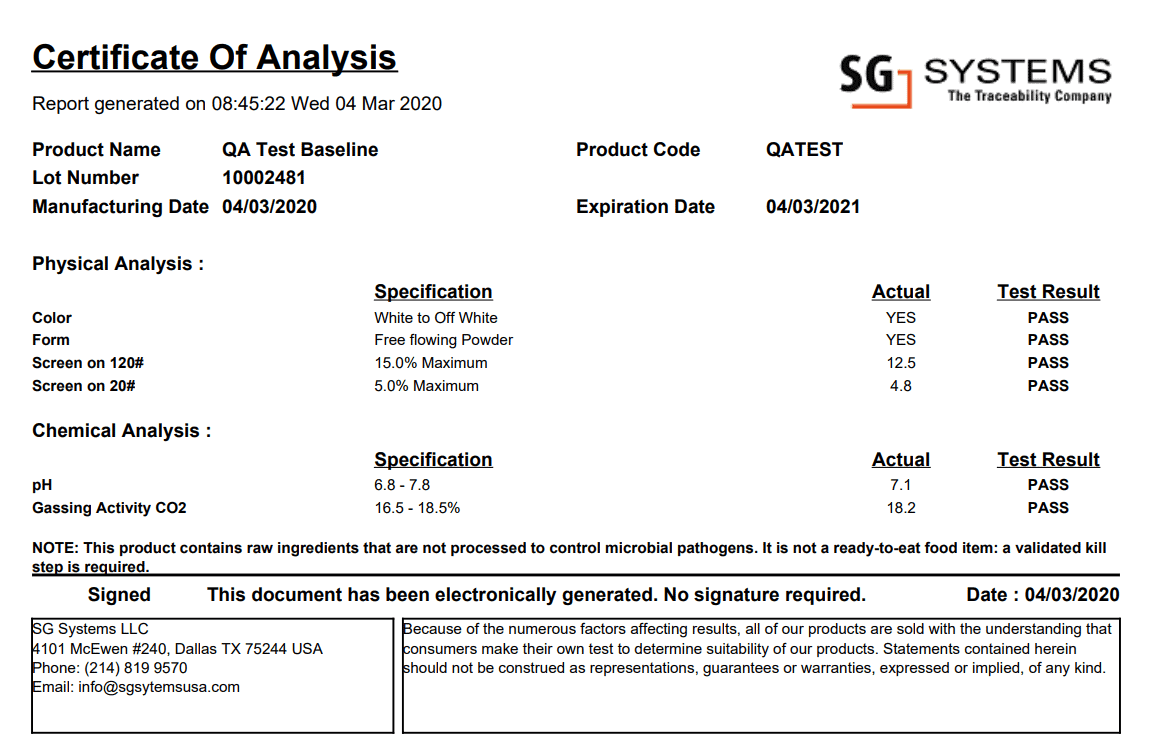
Yukarıdaki örnek CoA'da, bu bölümler genellikle öngörülebilir bir sırayla görünür: açıkça etiketlenmiş bir başlık, öznitelikler ve özellikler tablosu, sonuçlar tablosu ve bir onay bloğu. Tutarlı düzen, alıcı sitelerdeki yorumlama hatalarını azaltır ve müşteri sistemleri tarafından otomatik ayrıştırmayı destekler.
Minimum güvenilir içerik. Temel olarak, savunulabilir bir Analiz Sertifikası (CoA) açıkça şunları göstermelidir: ürün/güç/SKU; parti/seri numarası; üretim ve son kullanma/yeniden test tarihleri; üretim yeri; spesifikasyon sürümü; yöntem kimlikleri ve birimleriyle test listesi; örnekleme planı veya referansı; sayısal sonuçlar; geçme/kalma; inceleyen/onaylayan isimleri ve elektronik imzaları; depolama/taşıma koşulları; ve kritik beyanlar (alerjen, GDO, BSE/TSE, kalıntı çözücüler, kısıtlanmış safsızlıklar). İsteğe bağlı ancak önerilenler: stabilite durumu, çapraz kontaminasyon kontrolleri ve uçtan uca izlenebilirliği destekleyen tedarik zinciri tanımlayıcıları.
2) Yaşam Döngüsü ve Yönetim: Belirtimden Arşivlemeye
Güvenilir bir Analiz Sertifikası (CoA) yaşam döngüsü , tanımlama → oluşturma → inceleme/onay → yayınlama → saklama → şikayet/geri çağırma bağlantısını kapsar . Her aşama , Kalite Yönetim Sistemi (KYS) içinde açıkça sahiplenilmeli ve prosedürler, eğitim ve sistemlerle desteklenmelidir.
Tanım. Kalite, teknik ve düzenleyici ekipler, özellikleri ve limitleri dosyalama, farmakopiler ve etiket iddialarıyla eşleştirerek spesifikasyonları tanımlar. Örnekleme planları, AQL veya diğer istatistiksel kriterlerle ve sektöre özgü gereksinimlerle (örneğin, 21 CFR Bölüm 111'deki kimlik testi beklentileri) uyumludur. Yöntemler doğrulama durumuna ve sürüm kontrolüne sahiptir; değişiklikler Değişiklik Kontrolü aracılığıyla yönetilir ve Proses Doğrulama , CPV ve APR/PQR ile bağlantılıdır.
Üretim. Olgun bir sistemde, LIMS onaylanmış sonuçları cihaz, kalibrasyon ve analist izleme bilgileriyle birlikte yayınlar; MES/eBMR parti bağlamını (verim, alarmlar, başlangıç/bitiş zamanları, Temizlik Validasyon durumu, ilgili durumlarda Çevresel İzleme özetleri) sağlar. Herhangi bir OOS veya OOT sonucu , CoA'nın sonlandırılmasından önce QMS iş akışları ( Sapmalar/Uygunsuzluklar , Düzeltici ve Önleyici Eylemler ) aracılığıyla ele alınmalıdır .
İnceleme ve onay. Nitelikli inceleyiciler ve onaylayıcılar yapılandırılmış kontroller gerçekleştirir: veri eksiksizliği, yöntem/spesifikasyon uyumu, trend verileri ile geçmiş veriler arasındaki karşılaştırma (genellikle SPC grafikleri ve X-bar/R grafikleri aracılığıyla ), açık sapmalar ve nihai karar. Onay, Bölüm 11/Ek 11 ve ilgili cihaz, gıda veya kozmetik kurallarına uygun elektronik imzalarla belgelenmiş Onay İş Akışlarını takip eder.
Yayınlanma ve saklama. Yayınlandıktan sonra, CoA (Analiz Sertifikası) değiştirilemez olmalıdır: güncellemeler sessiz düzenlemeler değil, yeni bir revizyon gerektirir. Dağıtım, PDF, müşteri portalları, EDI/ASN ekleri veya etiketlerdeki QR/GS1 Dijital Bağlantı referansları aracılığıyla yapılabilir. Kayıt Saklama ve Arşivleme politikaları uyarınca, CoA'lar, sahte veya gerçek geri çağırmalar da dahil olmak üzere, ürünün tüm yaşam döngüsü boyunca ve yasal saklama süreleri boyunca erişilebilir durumda kalmalıdır.
Şikayet ve geri çağırma bağlantısı. İade/RMA işlemleri , şikayetler veya geri çağırmalar için , Analiz Sertifikası (CoA), düzenleyici kurumlar ve müşteriler tarafından istenen ilk belgelerden biridir. Parti kaydı, dağıtım kayıtları ve izlenebilirlik zinciriyle ilişkilendirilebilir olmalıdır ; bu da buradaki eksiklikleri oldukça görünür hale getirir.
3) Veri Yapısı, Bütünlüğü ve İzlenebilirliği
Analiz güvenilirliği, kaynağına ve değişmezliğine bağlıdır . Her sonuç, kesintisiz bir denetim iziyle belirli bir örneğe, yöntem sürümüne, cihaza ve analiste kadar izlenebilir olmalıdır . Düzenlemeler, geçersiz kılmalar veya sonuç yeniden hesaplamaları, ALCOA+ ilkelerini (Atfedilebilir, Okunabilir, Eşzamanlı, Orijinal, Doğru + Eksiksiz, Tutarlı, Kalıcı, Erişilebilir) yansıtacak şekilde neden kodlanmalı ve zaman damgası eklenmelidir .
Yapılandırılmış, makine tarafından okunabilir Analiz Sertifikaları (CoA'lar). Birçok kuruluş artık "önce veri, sonra belge" modelini benimsemekte ve yapılandırılmış CoA veri paketleri müşteri sistemlerine ve portallarına veri sağlamaktadır. Pragmatik bir şema şunları içerir:
- Başlık alanları (ürün, lot/seri, özellik kimliği/versiyonu, site, tarihler, depolama koşulları, durum).
- Test dizisi (öznitelik kimliği, yöntem kimliği, birimler, nominal/hedef, sonuç, sınır kümesi, geçti/kaldı, yorumlar).
- Örnekleme bölümü (plan kimliği, bileşik kurallar, katmanlar, örneklem büyüklüğü, velayet zinciri Kimlikler).
- Ekler (kromatogramlar, spektrumlar, mikro görüntüler, kararlılık özetleri) ve kararlılık braketi referansları.
- İmzalar (inceleyen/onaylayan, zaman damgaları, sertifika zinciri) ve PDF'de de görünen bir kriptografik karma.
Örnek CoA grafiği bu yapıyı görsel olarak göstermektedir: net bir başlık, ardından her satırın bir niteliğe (örneğin, kimlik, analiz, safsızlıklar) karşılık geldiği ve "Sonuç ve Spesifikasyon"u gösteren yapılandırılmış bir test tablosu. Bu format, müşteri LIMS ve ERP platformları tarafından otomatik alım için JSON veya XML alanlarına kolayca eşlenebilir.
Soy ağacı, depo durumu ve seri numaralandırma ile bağlantı kurma. Analiz sertifikası (CoA) , serbest bırakıldığı tarihte yürürlükte olan geçerli reçete/spesifikasyon, etiketleme kontrolü ve ambalaj konfigürasyonuna atıfta bulunmalıdır. Depo/Konum Yönetimi , Seri Numaralandırma ve SSCC ile entegrasyon , müşteriye verilen analiz sertifikasının yalnızca amaçlanan birimlerle değil, gerçekten sevk edilen birimlerle de eşleşmesini sağlar. Bu, DSCSA ve küresel izlenebilirlik rejimleri için çok önemlidir.
4) Örnekleme Planları ve Yöntem Doğrulaması
Örnekleme, sonuçların tüm partiyi meşru bir şekilde temsil edip edemeyeceğini belirler. Mikrobiyolojik analiz için niteliksel örnekleme, analitik analiz için değişken örnekleme veya GMP örnekleme planları kapsamında risk tabanlı şemalar kullanılsın , temel, Analiz Belgesi'nde (CoA) referans alınmalıdır. Katmanlı örnekleme kullanıldığında (örneğin, birden fazla kap katmanı, üst/orta/alt varil örnekleri, zamana dayalı alımlar), katmanlar ve bileşik mantık belgelenmelidir, böylece yeniden test veya soruşturmalar tam olarak ne yapıldığını yeniden oluşturabilir.
Yöntem doğrulama ve onaylama. CoA verilerini oluşturmak için kullanılan yöntemlerin amaca uygun olduğu gösterilmelidir. Test Yöntemi Doğrulaması (TMV) ve ISO/IEC 17025 kapsamında , özgüllük, doğruluk, hassasiyet, doğrusallık, aralık ve sağlamlık gibi parametreler belgelenir ve kontrol edilir. Farmakope yöntemleri değiştiğinde veya yerel varyantlar benimsendiğinde, doğrulama faaliyetleri, risk değerlendirmeleri ve Değişiklik Kontrol kayıtları, CoA çıktısının yıllar sonra bile yorumlanabilir kaldığını göstermelidir.
Yeniden test ve sonuç tekrarları. Standart dışı veya şüpheli sonuçlar ortaya çıktığında, herhangi bir yeniden test, genellikle Kalite Risk Yönetimi (KYS) ve Kök Neden Analizi (KSA) ile bağlantılı, kontrollü bir prosedürü izlemelidir . Nihai Analiz Raporu, geçerli sonucu sunarken, soruşturmaya net bir referans sağlamalı, geçmişi yeniden yazmamalıdır.
5) Düzenleyici Beklentiler ve Sektöre Özgü Modeller
İlaç/API. 21 CFR 210/211 , ICH Q7 ve ICH Q10 uyarınca , CoA'lar kimlik, güç, kalite ve saflık beyanlarını desteklemelidir. CoA nitelikleri, Proses Validasyonu , stabilite verileri ve dosyalanmış belge arasında net bağlantılar beklenmelidir. API'ler için yetkililer, safsızlıklara, kalıntı çözücülere ve stabiliteye bağlı son kullanma veya yeniden test tarihlerine büyük önem vermektedir.
Takviyeler/Besin Takviyeleri. Besin takviyeleri için, 21 CFR Bölüm 111, her bir besin bileşeninin her partisi için kimlik testi yapılmasını ve güç, bileşim ve kirleticiler açısından kontrol edilmesini öngörmektedir. Hem bileşenler hem de nihai ürünler için analiz sertifikaları (CoA), etiket iddialarını destekler ve geri çağırma hazırlığı için merkezi öneme sahiptir.
Yiyecek ve içecek. 21 CFR Bölüm 117 ve GFSI şemaları ( GFSI , HACCP , BRCGS , SQF ) kapsamında , analiz sertifikaları (CoA'lar) genellikle tehlikelerin tedarikçi veya işleme aşamasında kontrol edildiğinin kanıtı olarak kullanılır. Alerjen beyanları, mikro limitler ve etiket iddiası kontrolleri (net içerik, besin değerleri) genellikle raf ömrü ve FEFO verileriyle birlikte yer alır.
Tıbbi cihazlar. 21 CFR 820/QMSR ve ISO 13485 uyarınca , CoA'lar genellikle satın alınan ürün kontrollerini, steril bariyer validasyonunu ve fonksiyonel testleri destekler. CoA'lar, DMR ve DHR ile uyumlu olmalı , ayrıca uygulanabilir olduğu durumlarda UDI verileri ve AB MDR gerekliliklerini içermelidir.
Kozmetik ürünler. MoCRA ve ISO 22716 için , Analiz Sertifikaları (CoA'lar), Kozmetik Ürün Güvenlik Raporu (CPSR) ve Ürün Bilgi Dosyası (PIF)'nın temelini oluşturur. Yetkililer, safsızlıklar, mikrobiyolojik kalite, koruyucular ve kısıtlanmış maddeler için açık kanıtların yanı sıra iddiaların doğrulanmasıyla uyumluluk beklemektedir.
Kimyasallar ve tarım kimyasalları. Burada yer alan analiz sertifikaları (CoA'lar) genellikle aktif madde içeriğine, yan ürünlere, stabilizatörlere ve kritik fiziksel özelliklere, ayrıca düzenleyici tanımlayıcılara (örneğin, EPA kayıt numaraları , Kısıtlı Kullanım Pestisit statüsü) atıfta bulunur. Kimyasal Yönetim Sistemleri ve Güvenlik Bilgi Formu (SDS) kütüphaneleriyle entegrasyon yaygındır.
6) Tedarikçi CoA'ları, Doğrulama ve Gelen Muayene
Tedarikçi tarafından sağlanan analiz sertifikaları (CoA'lar). Hammaddeler, yardımcı maddeler, ambalajlar ve ara ürünler için tedarikçiler sıklıkla kendi analiz sertifikalarını sunarlar. Bu belgeler Bileşen Serbest Bırakma , Gelen Malzeme Muayenesi ve Tedarikçi Kalite Yönetimi (SQM) süreçlerine katkıda bulunur. Ancak düzenleyiciler, bu belgelerin sunulmasından daha fazlasını bekler: kuruluşlar, yapılandırılmış bir Tedarikçi Analiz Sertifikası Doğrulama programı göstermelidir .
Tipik desenler şunlardır:
- Risk bazlı tedarikçi sınıflandırması ve Tedarikçi Kalifikasyonu.
- Tedarikçi CoA verilerini şirket içi sonuçlarla özellik bazında karşılaştırmak için ilk x-lot testi (örneğin, 3-5 lot).
- Tanımlanmış toleranslar ve korelasyon kabul kriterleri, belgelenmiştir Kalite Anlaşmaları.
- Devam eden yeniden doğrulama (nokta testleri, periyodik denetimler, performans puan kartları) SCAR ihtiyaç duyulan yerde.
Azaltılmış veya atlanmış parti testleri. Tedarikçi tarafından sunulan analiz sertifikalarını (CoA) tam şirket içi testlerin yerine kabul etmek uygun olabilir; ancak bu, tedarikçinin süreci ve verilerinin güvenilir olduğu ve zaman içinde izlendiği kanıtlandıktan sonra geçerlidir. Yetersiz doğrulama, kağıda aşırı güvenme ve periyodik kontrollerin eksikliği, 483/gözlem raporlarında sıkça karşılaşılan temalardır.
7) Dijital Uygulama, Etiket Hizalaması ve Makine Tarafından Okunabilir CoA'lar
Disiplinli bir dijital sistemde, CoA (Analiz Sertifikası) kayıt sistemi tarafından derlenir: LIMS sonuçları sağlar; MES parti ve ekipman bağlamını sağlar; QMS sapma/CAPA sonuçlarını sağlar; WMS serbest bırakma durumunu ve depo konumunu sağlar; etiketleme sistemleri onaylanmış ana şablonlardan iddiaları ve görselleri çeker. Eksiksiz bir CoA olmadan veya eski spesifikasyonlara veya etiketlere atıfta bulunan bir CoA ile bir partiyi serbest bırakma girişiminde bulunmak, teknik olarak katı elektronik geçme/kalma kontrolleriyle engellenmelidir.
Etiket ve Analiz Sertifikası (CoA) uyumu. Düzenlemeye tabi ürünler için, CoA ve etiket aynı bilgiyi vermelidir: etken madde miktarı, dozaj, alerjenler, saklama koşulları ve son kullanma tarihi eşleşmelidir. Sistemler, eski şablonlardan yazdırmayı veya etiketlerde "manuel düzenlemeler" yapmayı engellemeli ve bunun yerine her şeyi reçete/etiket sürüm kontrolüne bağlamalıdır. CoA verileri genellikle FEFO ( İlk Giren İlk Çıkar) toplama ve müşteriye özel etiketleme kurallarına dahil edilir .
QR kodları, portallar ve GS1. Birçok kuruluş, portal tabanlı, doğrulanabilir CoA'lara (Analiz Sertifikaları) geçiyor. Etiket üzerindeki QR veya GS1 Dijital Bağlantı kodları, mevcut sürümü, imza durumunu ve geçmişi gösteren barındırılan bir CoA uç noktasına yönlendirir. Bu yaklaşım, DSCSA, AB FMD ve modern izlenebilirlik beklentilerini desteklerken, müşterilere CoA'nın gerçek ve değiştirilmemiş olduğuna dair anında onay sağlar.
8) Yaygın Arıza Türleri ve Bunlardan Nasıl Kaçınılır
- Manuel veya yeniden anahtarlanmış CoA'lar. Yeniden anahtarlama, transkripsiyon hatalarına yol açar ve veri bütünlüğünü bozar. LIMS, MES ve QMS'den gelen doğrudan arayüzleri/API'leri kontrollü CoA şablonlarına kullanın.
- Spesifikasyon/versiyon kayması. Değişiklikler onaylandıktan sonra güncel olmayan limitlere veya yöntem sürümlerine karşı CoA'lar oluşturun. CoA üretimini, aşağıdakiler altında yönetilen canlı özelliklere bağlayın: Kontrolü değiştir.
- Etiket hizasızlığı. Farklı veri kümelerinden veya yerel elektronik tablolardan oluşturulan CoA'lar ve etiketler. Hem CoA hem de etiketleme için tek bir doğruluk kaynağı kullanın.
- Açık OOS/OOT soruşturmaları. Soruşturmalar devam ederken veya CAPA'lar uygulanmadan önce partilerin serbest bırakılması. QA sonucu kaydedilene kadar MES/WMS'de serbest bırakma durumunu bloke edin.
- Tedarikçi CoA'larına aşırı güvenmek. Yapılandırılmış bir sistem olmadan tedarikçi verilerini kabul etmek Tedarikçinin COA Doğrulaması program, korelasyon çalışmaları ve periyodik yeniden doğrulama.
- Düzenlenebilir veya yerel olarak depolanan PDF'ler. Yerel sürücülere kaydedilen, masaüstü araçlarında düzenlenen veya denetim izleri eksik olan CoA'lar. Merkezi olarak barındırılan, kurcalamaya karşı korumalı belgeleri kullanın. CSV ve Bölüm 11 kontrolleri.
- Tutma ve hatırlama bağlantısı eksik. CoA'lar kolayca geri alınamaz sahte geri çağırmalar, müşteri şikayetleri veya düzenleyici denetimler. CoA'ları şu şekilde bağlayın: kayıt tutma/arşivleme hem de geri çağırma hazırlığı çerçeveler.
9) Analiz Sertifikalarının V5 ile İlişkisi
V5 tarafından SG Systems Global Üretim, laboratuvar, kalite ve depo operasyonları genelinde doğrudan kaynak doğruluğundan CoA'lar üretir. Her partinin geçmişi (malzemeler, Toplu Tartım toleranslar, alarmlar, süreç içi kontroller (IPC), verimler, CIP/SIP durum—bağlam bölümünü besler. LIMS sonuçları şu şekilde akar: LIMS arayüz ve EDI/API, yöntem kimliklerini, LOQ'ları ve analist atıflarını koruyarak. QMS, sapma/OOS düzenlemelerine katkıda bulunur, CAPA referanslar ve risk değerlendirmesiCoA şablonu sürüm kontrollüdür ve şartname, etiket şablonu veya eğitim/yeterlilik durumu güncelliğini yitirmişse oluşturma engellenir.
Sevkiyat tarafında, Depo/Konum Yönetimi , Barkod Doğrulama ve ASN'ler, bir sevkiyata eklenen Analiz Sertifikasının (PDF, QR kodu veya EDI eki) yüklenen gerçek partiler ve SSCC'lerle eşleşmesini sağlar. APR/PQR ve CPV için V5, Analiz Sertifikası özelliklerini (analiz eğilimleri, mikro hata oranları, OOT'ler) gösterge panellerine ve SPC kontrol limitlerine entegre ederek , resmi arızalardan çok önce sapmaların tespit edilmesini sağlar.
Gelen malzemeler. Bileşen Serbest Bırakma işlemi için , tedarikçi Analiz Sertifikaları (CoA) alınır, ayrıştırılır ve satın alma spesifikasyonları ve Kalite Anlaşmaları ile karşılaştırılır. WMS, tutarsız partileri otomatik olarak Karantina/Bekletme bölümüne yerleştirir , LIMS'ye numune alma talimatları gönderir ve Kalite Güvence (QA) onaylayana kadar Parti Biletlerinde kullanılmasını engeller . CoA doğruluğu da dahil olmak üzere tedarikçi performansı, SQM ve SCAR süreçlerine geri bildirim sağlar.
10) Pratik CoA Hazırlık Kontrol Listesi
Denetim süreçlerini iyileştirmek isteyen kuruluşlar, Kalite Yönetim Sistemleri (KYS) ve dijital sistemleriyle uyumlu basit bir dahili kontrol listesi kullanabilirler :
- Tüm özellikler ve yöntemler, aşağıdakiler altında kontrol edilen belgelerdir: Döküman kontrolu net versiyonlama ile.
- Her CoA niteliği, güncel durumdaki doğrulanmış veya onaylanmış bir test yöntemine kadar izlenebilir.
- Örnekleme planları risk bazlıdır, belgelenmiştir ve CoA'da veya CoA'dan referans alınmıştır.
- CoA üretimi MES, LIMS, QMS ve WMS ile sıkı bir şekilde entegredir; CoA'yı sonlandırmak için çevrimdışı düzenlemeye gerek yoktur.
- Etiket verileri (Gerçekler Supplement, besin değerleri, güç, alerjenler) CoA verileriyle otomatik olarak uzlaştırılır.
- Tedarikçi CoA'ları yapılandırılmış bir şekilde doğrulanır doğrulama programı, sadece dosyalanmış değil.
- Tüm CoA'lar saklanabilir, aranabilir ve hemen kullanılabilir durumdadır sahte geri çağırmalar, düzenleyici denetimler ve müşteri soruları.
- Eğitim kayıtları, CoA'ları onaylayan personelin nitelikli olduğunu ve rol tabanlı yetkinliğin haritalandığını göstermektedir. Eğitim Matrisi.
İlgili Okuma
• Sistemler ve Kayıtlar: Elektronik Parti Kaydı (eBMR) | Toplu Üretim Kaydı (BMR) | LIMS
• Sürüm ve Tedarikçi Kontrolü: Toplu Sürüm | Bileşen Sürümü | Tedarikçinin COA Doğrulaması
• Kalite ve Trend: Sürekli Süreç Doğrulaması (CPV) | İstatistiksel Süreç Kontrolü (SPC) | APR / PQR
• Uyumluluk Temelleri: GMP / cGMP | ISO / IEC 17025 | Kayıt Saklama ve Arşivleme
ÇÖZÜMLERİMİZ
Üç Sistem. Kusursuz Bir Deneyim.
V5 MES, QMS ve WMS'nin, üretimi dijitalleştirmek, uyumluluğu otomatikleştirmek ve envanteri takip etmek için nasıl birlikte çalıştığını keşfedin; tüm bunları evrak işlerine gerek kalmadan yapın.

Üretim Uygulaması (MES)
Her partiyi, her adımı kontrol edin.
Canlı iş akışları, şartname uygulaması, sapma takibi ve parti incelemesiyle her partiyi, karışımı ve ürünü yönetin; panoya gerek yok.
- Daha hızlı toplu döngüler
- Hatasız üretim
- Tam elektronik izlenebilirlik

Kalite Yönetimi (KYS)
Kağıt işlerini değil, kaliteyi zorunlu kılın.
Gerçek zamanlı uyumluluk, sapma kontrolü, CAPA iş akışları ve dijital imzalarla her SOP'yi, kontrolü ve denetimi yakalayın; klasörlere gerek yok.
- %100 kağıtsız uyumluluk
- Anında sapma uyarıları
- Her zaman denetime hazır

Depo Yönetimi (WMS)
Güvenebileceğiniz envanter.
Canlı envanter takibi, alerjen ayrıştırma, son kullanma tarihi kontrolü ve otomatik etiketleme ile her torbayı, partiyi ve paleti izleyin.
- Tam parti ve son kullanma tarihi izlenebilirliği
- FEFO/FIFO uygulandı
- Gerçek zamanlı stok doğruluğu
Harika bir şirkettesiniz















Bugün size nasıl yardımcı olabiliriz?
Siz hazır olduğunuzda biz de hazırız.
Aşağıdan yolunuzu seçin — ister bir şey arıyor olun ücretsiz deneme, canlı demo, Ya da bir özelleştirilmiş kurulumEkibimiz her adımda size rehberlik edecektir.
Hadi başlayalım - aşağıdaki kısa formu doldurun.